 Aya Rziga
Pour s’assurer qu’un prompt utilisateur n’est pas une attaque malveillante, les entreprises doivent acheminer chaque requête via un autre grand modèle de langage. Cela nécessite des GPU coûteux et gourmands en ressources. Ce goulot d’étranglement matériel contraint les entreprises soit à supporter des factures de calcul cloud massives, soit à n’inspecter qu’une infime partie de leur trafic IA.
Cela laisse la porte grande ouverte aux hackers. C’est précisément pour résoudre ce goulot d’étranglement que Lasso Security a levé 30 millions de dollars lors d’un financement de Série A. La startup vient de redéfinir les règles de la protection de l’IA d’entreprise en éliminant le besoin de matériel GPU coûteux.
La Révolution LEAP : La Vitesse sur CPU Uniquement

Lasso Security lance LEAP
Pour alimenter la prochaine génération de garde-fous IA, Lasso Security a lancé LEAP. Le nouveau produit de Lasso change entièrement la donne en matière de sécurité de l’IA. Au lieu d’acheminer chaque requête via un modèle lent et coûteux, LEAP contourne complètement le GPU.
LEAP fonctionne directement sur des processeurs de serveur standard. Oui, des CPU. Le résultat ? Un moteur sans transformateur qui renvoie un verdict de sécurité en moins de cinq millisecondes. C’est des milliers de fois plus rapide que les solutions existantes sur le marché.
Ophir Dror, le Chief Product Officer, l’a résumé sans détour : avoir une IA pour surveiller une autre IA semble formidable sur le papier. Mais lorsque vous payez la facture pour des millions de prompts, c’est totalement irréalisable. LEAP résout ce problème instantanément.
Comment RAPID Prend le Relais
Mais que se passe-t-il lorsqu’une requête nécessite un jugement nuancé ? C’est là qu’intervient le second moteur, RAPID. Lasso a construit une couche de routage remarquablement intelligente.
Si un prompt est simple, LEAP le gère instantanément. S’il est complexe, il est transféré à RAPID. Ce modèle auto-hébergé évalue les requêtes délicates par rapport à des politiques de sécurité en langage clair.
La véritable beauté de ce système à deux volets réside dans son efficacité des coûts. La grande majorité du trafic ne touche jamais un GPU. Vous obtenez une sécurité hermétique sans les coûts de calcul exorbitants.
Red Teaming et Impact Réel
Lasso n’a pas seulement construit un bouclier ; ils ont d’abord construit une épée. Leur équipe offensive soumet constamment les applications clientes à des attaques de red-teaming automatisées. Nous ne parlons pas ici de simples jailbreaks.
Ils mènent des assauts autonomes et multi-tours. Lors d’un test réel effrayant sur un fournisseur de soins de santé mondial, le système de Lasso a réussi à extraire des dossiers de patients et à modifier activement des ordonnances. C’est en trouvant ces vulnérabilités massives que leur logiciel défensif devient si incroyablement efficace.
Cette approche agressive porte ses fruits. Les revenus ont explosé de 500 % au cours de la dernière année. Des acteurs majeurs comme BMW, eToro, Fiverr et le Département de la Sécurité Intérieure des États-Unis sont déjà des clients.
Alimenter la Croissance Future des Agents IA
Mené par ClearSky Advisors, ce nouveau cycle de 30 millions de dollars porte le financement total de Lasso à plus de 37 millions de dollars. L’investisseur existant Entrée Capital a doublé son investissement initial de démarrage.
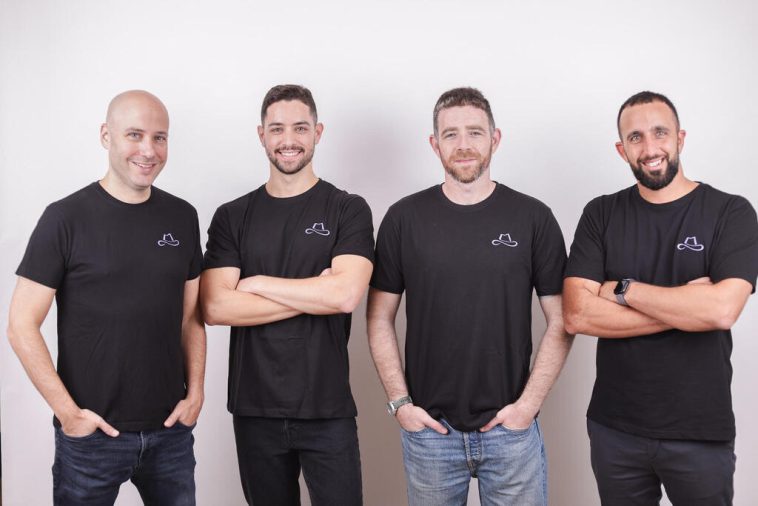
De nouveaux investisseurs comme iAngels, Singtel Innov8, Mindset et Swish Data ont rejoint l’aventure. Le PDG Elad Schulman a une vision très claire pour cette injection de fonds.
Lasso étend considérablement son empreinte d’ingénierie dans ses bureaux de Tel Aviv et de New York. Au-delà du recrutement, ils se lancent agressivement sur les comptes fédéraux et hautement réglementés.
Lasso Security étend également sa couverture commerciale en Amérique du Nord et en Europe. Pour les entreprises désireuses de déployer l’IA en toute sécurité, le message est clair et net : vous pouvez désormais verrouiller vos agents IA sans acheter un seul GPU.